- Specjalizujemy się w naprawach laptopów, z jakimi nie poradziły sobie inne serwisy
- Naprawa laptopów po zalaniu
- Naprawa laptopów po upadku
- Specjalistyczne naprawy płyt głównych

Bezpieczna praca zdalna i VPN w firmie
- Szczegóły
- Kategoria: Cyberbezpieczeństwo
Gdy praca zdalna zaczyna sprawiać problemy
Problemy z pracą zdalną mogą wyglądać różnie. Połączenie z firmową siecią jest niestabilne, dostęp do plików działa tylko czasami, aplikacja przestaje odpowiadać albo pracownik nie może zalogować się do zasobów potrzebnych do wykonania obowiązków. Czasami pojawiają się również nietypowe komunikaty logowania, wielokrotne próby uwierzytelnienia lub alerty dotyczące nieznanego urządzenia.
W części przypadków przyczyną jest błędnie skonfigurowany VPN, czyli szyfrowany kanał łączący urządzenie z siecią firmową. Innym powodem może być nieaktualny system, przejęte hasło, brak wieloskładnikowego uwierzytelniania albo zbyt szerokie uprawnienia konta. Problem może dotyczyć także domowej sieci bezprzewodowej, routera lub samego urządzenia pracownika.
Bezpieczna organizacja pracy zdalnej powinna obejmować nie tylko uruchomienie połączenia. Konieczne jest ustalenie, kto i do czego ma dostęp, z jakich urządzeń można korzystać oraz jak reagować na utratę sprzętu, podejrzaną wiadomość lub nietypowe logowanie.
Najczęstsze źródła ryzyka w firmowym dostępie zdalnym
Jednym z częstszych problemów jest używanie prywatnego komputera bez kontroli nad aktualizacjami, ochroną antywirusową i konfiguracją kont. Na takim urządzeniu mogą działać nieznane rozszerzenia przeglądarki, stare programy lub aplikacje pobrane z niesprawdzonych źródeł. Jeżeli komputer ma dostęp do firmowych zasobów, zagrożenie może dotyczyć nie tylko jednej osoby.
Ryzyko zwiększa się również wtedy, gdy kilka osób korzysta z tego samego konta. W takiej sytuacji trudniej ustalić, kto wykonał daną operację, a po odejściu pracownika nie można po prostu odebrać dostępu jednej konkretnej osobie. Konto powinno być przypisane do użytkownika, a uprawnienia powinny wynikać z zakresu obowiązków.
Problemem bywa także otwieranie usług bezpośrednio do internetu. Port, czyli punkt komunikacyjny używany przez określoną usługę, nie powinien być udostępniany publicznie bez uzasadnienia i dodatkowych zabezpieczeń. W wielu przypadkach bezpieczniejszym rozwiązaniem jest dostęp przez VPN oraz ograniczenie widoczności zasobów do określonych kont i urządzeń.
Nie należy pomijać błędów organizacyjnych. Hasło zapisane na kartce, brak procedury po zgubieniu laptopa lub przesyłanie danych firmowych przez prywatne komunikatory może osłabić nawet dobrze skonfigurowaną infrastrukturę.
VPN, czyli szyfrowany dostęp do zasobów firmy
VPN, czyli wirtualna sieć prywatna, tworzy szyfrowane połączenie między urządzeniem pracownika a firmową siecią albo określonymi usługami. Szyfrowanie utrudnia odczytanie przesyłanych danych osobom, które mogłyby próbować przechwycić ruch w niezaufanej sieci.
VPN nie jest jednak pełną ochroną urządzenia. Nie blokuje automatycznie fałszywych wiadomości, złośliwych załączników ani kradzieży hasła. Jeżeli pracownik zaloguje się do fałszywej strony, a następnie zatwierdzi podejrzaną prośbę, samo szyfrowane połączenie nie cofnie skutków takiego działania.
Ważny jest dobór modelu dostępu. Pełny dostęp do sieci firmowej pozwala urządzeniu korzystać z wielu wewnętrznych usług, ale zwiększa skutki przejęcia konta. Dostęp ograniczony, nazywany czasem segmentacją, polega na wydzieleniu konkretnych zasobów dla określonych grup użytkowników. Segmentacja, czyli logiczny podział sieci na mniejsze części, ogranicza możliwość przemieszczania się atakującego po infrastrukturze.
Konfiguracja powinna uwzględniać sposób pracy firmy, rodzaj używanych aplikacji, systemy operacyjne oraz konieczność dostępu do serwerów. W środowiskach opartych na Windows i Linux można przygotować różne zasady dla pracowników, administratorów i urządzeń technicznych.
Urządzenia pracowników i ich stan techniczny
Każdy laptop używany do pracy zdalnej powinien mieć aktualny system, aktualizacje zabezpieczeń oraz ochronę przed złośliwym oprogramowaniem. Aktualizacja usuwa znane błędy, które mogą zostać wykorzystane do przejęcia urządzenia. Nie chodzi wyłącznie o system operacyjny, lecz także o przeglądarkę, klienta VPN, sterowniki i programy wykorzystywane do pracy.
Istotne jest szyfrowanie dysku. Szyfrowanie dysku oznacza zabezpieczenie zapisanych danych w taki sposób, aby nie można było ich łatwo odczytać po wyjęciu nośnika z komputera. Samo hasło do konta systemowego może nie wystarczyć, jeżeli laptop zostanie zgubiony, skradziony albo przekazany osobie nieuprawnionej.
Urządzenie powinno automatycznie blokować ekran po okresie bezczynności. Konto pracownika nie powinno mieć uprawnień administratora, jeżeli nie są one konieczne do wykonywania obowiązków. Administrator systemu to konto pozwalające zmieniać ustawienia i instalować oprogramowanie w całym urządzeniu, dlatego jego używanie na co dzień zwiększa skutki pomyłki lub infekcji.
Przy pracy na prywatnych komputerach trzeba jasno określić, jakie dane mogą być na nich przechowywane. W wielu przypadkach bezpieczniej jest ograniczyć zapisywanie dokumentów lokalnie i korzystać z kontrolowanych zasobów firmowych. Po utracie sprzętu można wtedy szybciej odebrać dostęp, a zakres ujawnionych danych jest mniejszy.
Uwierzytelnianie i przydzielanie uprawnień
Uwierzytelnianie potwierdza, że osoba logująca się do systemu jest tym użytkownikiem, za którego się podaje. Najczęściej wykorzystuje hasło, ale bezpieczniejsze jest uwierzytelnianie wieloskładnikowe, czyli wymaganie co najmniej dwóch różnych elementów, na przykład hasła oraz jednorazowego kodu albo potwierdzenia na zaufanym urządzeniu.
Wieloskładnikowe uwierzytelnianie ogranicza skutki wycieku samego hasła. Nie usuwa jednak wszystkich zagrożeń. Pracownik może zatwierdzić fałszywe żądanie logowania albo przekazać kod osobie podszywającej się pod administratora. Dlatego należy sprawdzać treść komunikatów, adresy stron i powód każdej nietypowej prośby o potwierdzenie.
Hasła powinny być unikalne dla poszczególnych usług. Nie należy przekazywać ich między pracownikami ani przechowywać w niezaszyfrowanym pliku. Menedżer haseł, czyli narzędzie przechowujące dane logowania w zaszyfrowanym magazynie, może ułatwić stosowanie różnych haseł bez zapisywania ich na kartkach lub w zwykłych dokumentach.
Uprawnienia powinny być nadawane zgodnie z zasadą najmniejszych uprawnień. Oznacza ona, że użytkownik otrzymuje tylko taki zakres dostępu, jaki jest potrzebny do pracy. Konto księgowe nie musi mieć dostępu do wszystkich folderów technicznych, a konto administratora nie powinno być używane do codziennego przeglądania poczty.
Zasady bezpiecznej pracy poza firmą
Pracownicy powinni wiedzieć, jak rozpoznać podejrzaną wiadomość, gdzie zgłosić utratę urządzenia i jakie działania wykonać po przypadkowym otwarciu załącznika. Procedura nie powinna opierać się na domysłach. Powinna wskazywać osobę odpowiedzialną za odebranie dostępu, zmianę danych logowania i sprawdzenie zdarzeń w systemie.
Nie należy korzystać z przypadkowych sieci bezprzewodowych bez oceny ryzyka. Publiczna sieć Wi-Fi może być fałszywa albo niewłaściwie zabezpieczona. Jeżeli dostęp do zasobów firmowych jest konieczny, połączenie powinno odbywać się przez prawidłowo skonfigurowany VPN, a urządzenie nie powinno automatycznie łączyć się z nieznanymi sieciami.
Dokumenty firmowe powinny być przechowywane w ustalonych lokalizacjach. Kopiowanie ich na prywatne nośniki, przesyłanie przez prywatne konta pocztowe albo pozostawianie na pulpicie zwiększa ryzyko wycieku. Kopia zapasowa, czyli dodatkowa kopia danych przechowywana niezależnie od podstawowego systemu, powinna być wykonywana według ustalonego planu i okresowo sprawdzana.
Warto również ograniczyć pracę na komputerze używanym przez domowników. Inne osoby mogą przypadkowo usunąć pliki, zainstalować niebezpieczny program albo zobaczyć informacje, do których nie powinny mieć dostępu. Nawet prosta zasada oddzielnego konta systemowego zmniejsza ryzyko takich zdarzeń.
Jak wygląda analiza i konfiguracja dostępu
Prace zaczynają się od ustalenia, jakie zasoby muszą być dostępne zdalnie. Sprawdzane są serwery, aplikacje, udziały plikowe, konta użytkowników, routery i sposób połączenia z internetem. Router, czyli urządzenie kierujące ruchem między siecią lokalną a internetem, może wymagać zmiany reguł dostępu, aktualizacji oprogramowania lub uporządkowania istniejącej konfiguracji.
Następnie analizuje się model uprawnień. Ustala się grupy użytkowników, dostęp do poszczególnych zasobów oraz sposób odbierania dostępu. W razie potrzeby przygotowywana jest segmentacja sieci, reguły zapory oraz wieloskładnikowe uwierzytelnianie. Zapora sieciowa, nazywana firewallem, filtruje połączenia i pozwala ograniczyć ruch do określonych adresów, usług lub portów.
Konfiguracja jest testowana z perspektywy różnych kont i urządzeń. Sprawdza się zarówno prawidłowe logowanie, jak i odmowę dostępu tam, gdzie użytkownik nie powinien go mieć. Weryfikuje się także zachowanie po utracie połączenia, zmianie hasła, zablokowaniu konta oraz ponownym uruchomieniu urządzenia.
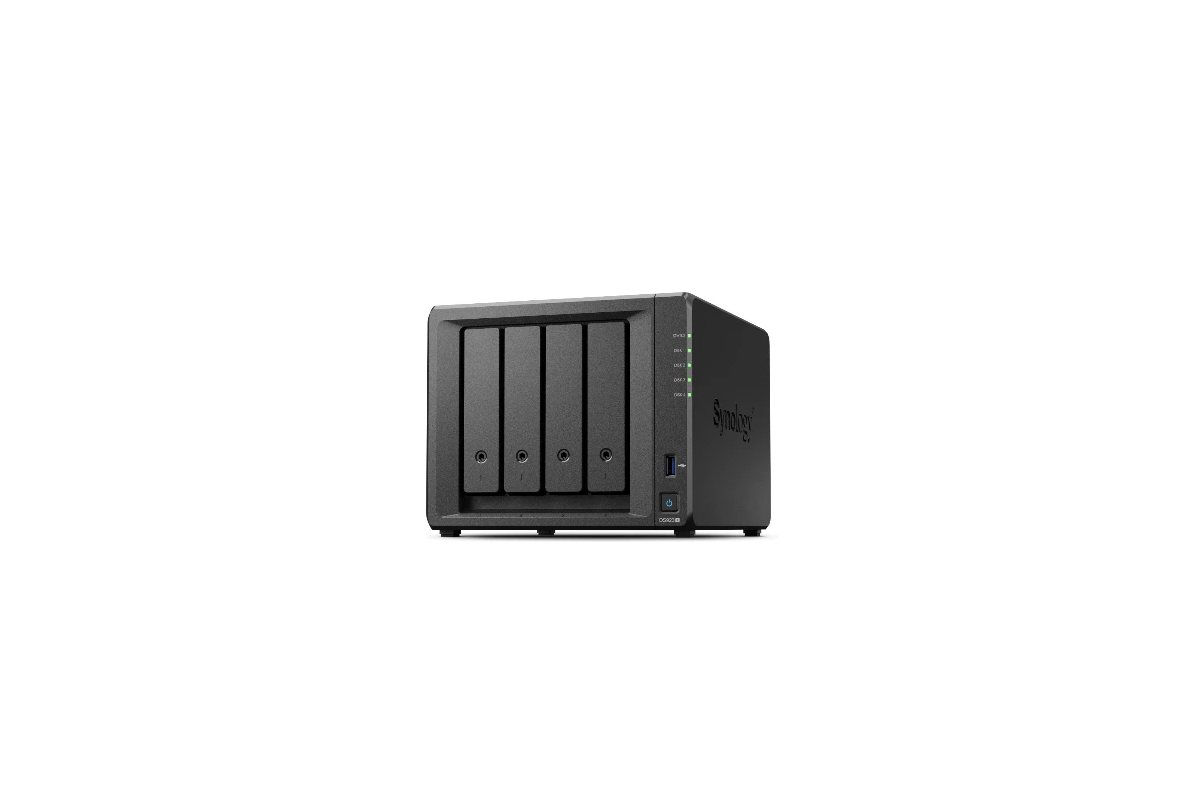
W przypadku serwerów i urządzeń NAS wykonywana jest konfiguracja, a nie naprawa tych urządzeń. NAS, czyli sieciowy magazyn danych, może udostępniać pliki pracownikom, ale wymaga właściwego ustawienia kont, udziałów, kopii zapasowych i dostępu zdalnego. W razie potrzeby można skonfigurować również systemy Linux, Windows oraz urządzenia sieciowe.
Ile trwa uporządkowanie pracy zdalnej
Czas zależy od liczby urządzeń, sposobu zorganizowania sieci i stanu istniejącej konfiguracji. Proste ustawienie dostępu na prawidłowo przygotowanym urządzeniu może być wykonane szybko, natomiast uporządkowanie wielu kont, serwerów i reguł sieciowych wymaga dokładnego sprawdzenia zależności.
Naprawy urządzeń są z reguły realizowane do 3 dni. Przyspieszanie sprzętu i czyszczenie mogą zostać wykonane do 24 godzin. W sprawach dotyczących konfiguracji VPN, routerów, serwerów lub środowiska pracy termin zależy od zakresu analizy i liczby elementów wymagających zmian.
Obsługa może odbywać się przez dojazd serwisanta i pracę na miejscu albo w trybie door-to-door, w którym kierowca odbiera i zwraca sprzęt. Wizyta serwisanta ma bezpłatny dojazd, ale praca jest zawsze płatna. W przypadku laptopa przekazanego w trybie door-to-door diagnoza kosztuje 0 zł. Dla komputera stacjonarnego diagnostyka kosztuje 200 zł i jest zaliczana na poczet naprawy.
Większość usterek jest usuwana podczas pierwszej wizyty, ale konfiguracja bezpieczeństwa wymaga również przekazania zasad użytkownikom i sprawdzenia działania po wdrożeniu. Gwarancja może obejmować do 12 miesięcy, wyłącznie na wykonane naprawy.
Co można sprawdzić samodzielnie, a czego nie zmieniać
Przed zgłoszeniem problemu można sprawdzić, czy urządzenie ma dostęp do internetu, czy data i godzina są ustawione prawidłowo oraz czy problem dotyczy jednego użytkownika, czy większej grupy. Warto zapisać dokładny komunikat błędu, godzinę wystąpienia problemu i nazwę zasobu, do którego nie ma dostępu.
Można również sprawdzić, czy klient VPN jest uruchomiony, czy konto nie zostało zablokowane oraz czy system nie oczekuje na ponowne uruchomienie po aktualizacji. Klient VPN to program lub usługa odpowiedzialna za zestawienie szyfrowanego połączenia.
Nie należy samodzielnie otwierać kolejnych portów na routerze, wyłączać zapory ani usuwać reguł bezpieczeństwa tylko po to, aby sprawdzić, czy aplikacja zacznie działać. Takie zmiany mogą chwilowo usunąć objaw, ale jednocześnie udostępnić usługę osobom z internetu.
Nie powinno się także kasować logów, czyli zapisów zdarzeń systemowych, przed analizą problemu. Logi mogą wskazać nieudane logowania, próby dostępu lub błędną konfigurację. Jeżeli istnieje podejrzenie przejęcia konta, nie należy przekazywać hasła ani kodów osobie kontaktującej się przez telefon lub komunikator bez potwierdzenia jej tożsamości.
Najczęstsze błędy przy samodzielnym zabezpieczaniu VPN
Jednym z błędów jest instalowanie kilku różnych klientów VPN i zmienianie konfiguracji bez dokumentowania zmian. Programy mogą korzystać z podobnych ustawień, powodować konflikty albo pozostawiać stare profile z dostępem do zasobów firmowych.
Innym błędem jest stosowanie jednego konta dla całego zespołu. Ułatwia to rozpoczęcie pracy, ale utrudnia kontrolę i uniemożliwia szybkie odebranie dostępu jednej osobie. Niebezpieczne jest również używanie konta administratora do wszystkich czynności, nawet tych, które nie wymagają podwyższonych uprawnień.
Często pomijane jest testowanie dostępu po zmianie reguł. To, że administrator może połączyć się z siecią, nie oznacza, że zwykły pracownik ma właściwy zakres uprawnień. Należy sprawdzać różne role i potwierdzać, że zasoby niedostępne dla danej grupy rzeczywiście są blokowane.
Nie należy traktować samego VPN jako dowodu bezpieczeństwa. Jeżeli laptop jest zainfekowany, ma nieaktualny system albo użytkownik korzysta z powtarzanego hasła, szyfrowany kanał może tylko zapewnić bezpieczne przesyłanie danych między zainfekowanym urządzeniem a firmową siecią.
Czy każdy problem z pracą zdalną oznacza awarię VPN?
Nie. Brak dostępu do aplikacji może wynikać z awarii samej usługi, błędów serwera, problemu z DNS albo ograniczeń po stronie dostawcy internetu. DNS, czyli system tłumaczący nazwy usług na adresy sieciowe, może powodować sytuację, w której internet działa, ale nazwa firmowego zasobu nie jest odnajdywana.
Jeżeli nie działa tylko jeden program, a inne zasoby firmowe są dostępne, przyczyna może znajdować się w tej aplikacji lub na serwerze. Jeżeli nie działa dostęp dla wielu pracowników jednocześnie, bardziej prawdopodobny jest problem z infrastrukturą centralną, routerem, serwerem albo usługą uwierzytelniania.
Czy VPN wystarczy do ochrony danych firmowych?
VPN chroni kanał komunikacji, ale nie zastępuje aktualizacji, kopii zapasowych, ochrony urządzeń i kontroli uprawnień. Bezpieczne środowisko wymaga połączenia kilku warstw zabezpieczeń, ponieważ każda z nich ogranicza inny rodzaj ryzyka.
Ważne są także zasady postępowania pracowników. Nawet prawidłowo ustawiony VPN nie zapobiegnie przekazaniu kodu logowania osobie podszywającej się pod administratora ani wysłaniu dokumentu na błędny adres.
Kiedy lepszy jest ograniczony dostęp zamiast pełnej sieci?
Ograniczony dostęp jest korzystniejszy wtedy, gdy pracownik potrzebuje tylko jednej aplikacji, konkretnego folderu lub określonej usługi. Zmniejsza to zakres skutków przejęcia konta i ułatwia kontrolę nad ruchem w sieci.
Pełny dostęp może być uzasadniony dla wybranych administratorów, ale powinien być przyznawany świadomie i zabezpieczony dodatkowymi mechanizmami. W wielu firmach warto rozdzielić dostęp użytkownika codziennego od konta używanego do czynności administracyjnych.
Co zrobić po zgubieniu laptopa albo podejrzanym logowaniu?
W pierwszej kolejności należy zgłosić zdarzenie osobie odpowiedzialnej za systemy, aby można było zablokować konto, unieważnić aktywne sesje i odebrać dostęp urządzeniu. Jeżeli urządzenie jest szyfrowane, ryzyko odczytania danych z samego dysku jest mniejsze, ale nie zwalnia to z szybkiej reakcji.
Po podejrzanym logowaniu warto zmienić dane dostępu z bezpiecznego urządzenia, sprawdzić historię aktywności i ustalić, czy nie zmieniono ustawień konta. Nie należy usuwać wiadomości, logów ani powiadomień, ponieważ mogą pomóc odtworzyć przebieg zdarzenia. Bezpieczna praca zdalna jest wynikiem połączenia właściwej konfiguracji, aktualnych urządzeń, ograniczonych uprawnień i konsekwentnie stosowanych zasad.
Nie wiesz, od czego zacząć? Opisz objaw przez telefon
Zadzwoń, umów wizytę serwisanta — dotrze do Ciebie w ciągu godziny.