- Specjalizujemy się w naprawach laptopów, z jakimi nie poradziły sobie inne serwisy
- Naprawa laptopów po zalaniu
- Naprawa laptopów po upadku
- Specjalistyczne naprawy płyt głównych

Zasada 3-2-1 w praktyce małej firmy
- Szczegóły
- Kategoria: Kopie zapasowe i ciągłość działania
Gdy kopia zapasowa istnieje, ale nie da się z niej odtworzyć danych
W małej firmie problem często ujawnia się dopiero po awarii. Pliki są zapisane na komputerze, na dysku USB albo w usłudze internetowej, lecz nie wiadomo, czy kopia obejmuje wszystkie ważne dane i czy można ją odczytać. Czasem kopia jest wykonywana tylko wtedy, gdy ktoś pamięta o ręcznym podłączeniu nośnika. Innym razem urządzenie z kopią leży obok komputera i może zostać uszkodzone razem z nim.
Zasada 3-2-1 pomaga sprawdzić, czy system ochrony danych ma podstawowe zabezpieczenia. Nie jest pojedynczym programem ani konkretnym urządzeniem. To sposób organizacji kopii, który ogranicza ryzyko utraty dokumentów, baz danych, konfiguracji i innych plików potrzebnych do działania firmy.
Na czym polega zasada 3-2-1
Liczba 3 oznacza trzy kopie danych, licząc również dane znajdujące się w systemie używanym na co dzień. Liczba 2 oznacza dwa różne rodzaje nośników lub niezależne miejsca przechowywania. Liczba 1 oznacza co najmniej jedną kopię umieszczoną poza główną lokalizacją firmy albo odłączoną od bieżącej infrastruktury.
Przykładowy układ może obejmować pliki robocze na komputerze lub serwerze, lokalną kopię na osobnym urządzeniu oraz dodatkową kopię przechowywaną poza biurem. Taki wariant nie gwarantuje, że każda awaria będzie łatwa do usunięcia, ale zmniejsza ryzyko, że jedno zdarzenie zniszczy wszystkie wersje danych.
Ważne jest rozróżnienie kopii od synchronizacji. Synchronizacja, czyli automatyczne utrzymywanie takich samych plików w kilku miejscach, może szybko przenieść przypadkowe usunięcie albo zaszyfrowane pliki do każdej lokalizacji. Kopia zapasowa powinna zachowywać wcześniejsze wersje i umożliwiać powrót do stanu sprzed problemu.
Trzy kopie oznaczają także różne wersje danych
Najczęstszy błąd polega na uznaniu trzech identycznych kopii za pełne zabezpieczenie. Jeżeli wszystkie są nadpisywane w tym samym momencie, uszkodzony plik lub błędna operacja może trafić wszędzie. Dlatego plan kopii powinien uwzględniać historię zmian, a nie tylko liczbę bieżących egzemplarzy.
Przydatna jest retencja, czyli ustalony czas przechowywania kolejnych wersji. W firmie może być potrzebna kopia z ostatniej doby, starsze kopie z wybranych dni oraz dłużej przechowywane wersje dokumentów o znaczeniu księgowym lub projektowym. Zakres retencji zależy od rodzaju danych, częstotliwości zmian i możliwości odtworzenia pracy.
Trzeba też określić, co dokładnie ma być objęte ochroną. Mogą to być dokumenty, arkusze, poczta lokalna, profile użytkowników, baza programu, pliki konfiguracyjne, maszyny wirtualne oraz dane przechowywane na serwerze. Sama lista folderów może nie wystarczyć, jeżeli program zapisuje dane w innej lokalizacji.
W przypadku bazy danych ważna jest kopia wykonana w sposób spójny. Spójność oznacza, że zapisany stan bazy można poprawnie otworzyć po odtworzeniu. Proste kopiowanie pliku w czasie pracy programu nie zawsze daje taki efekt.
Dwa nośniki to nie dwa identyczne dyski w tej samej szufladzie
Druga część zasady dotyczy zróżnicowania nośników. Nośnikiem może być dysk lokalny, urządzenie sieciowe, wymienny dysk USB lub zewnętrzna usługa przechowywania danych. Istotne jest, aby awaria jednego rozwiązania nie powodowała utraty pozostałych kopii.
Warto rozdzielić kopię roboczą od kopii odłączonej. Kopia robocza może być wykonywana automatycznie na urządzenie dostępne w sieci. Kopia odłączona nie jest stale podłączona do komputera i dlatego jest mniej narażona na część ataków, błędów użytkownika oraz awarii zasilania.
Przy planowaniu trzeba uwzględnić trwałość, pojemność i sposób kontroli dostępu. Dysk z kopią powinien być chroniony przed przypadkowym formatowaniem, a dostęp do urządzenia sieciowego nie powinien być taki sam jak dostęp do zwykłego folderu roboczego. Pomaga szyfrowanie, czyli zabezpieczenie danych przed odczytem bez właściwego klucza.
Nie należy traktować pendrive’a jako jedynego zabezpieczenia. Mały wymienny nośnik łatwo zgubić, uszkodzić lub podłączyć do zainfekowanego komputera. Może być jednym z elementów planu, ale nie powinien zastępować regularnego, kontrolowanego systemu kopii.
Jedna kopia poza firmą chroni przed wspólną przyczyną awarii
Kopia znajdująca się poza główną lokalizacją jest potrzebna wtedy, gdy problem dotyczy całego pomieszczenia lub budynku. Pożar, zalanie, kradzież, przepięcie albo poważna awaria zasilania mogą uszkodzić komputer i wszystkie urządzenia stojące obok niego.
Przechowywanie kopii poza firmą może oznaczać bezpieczną lokalizację w innym miejscu albo usługę zdalną. W tym drugim wariancie dane są przesyłane przez sieć do niezależnej infrastruktury. Trzeba wtedy sprawdzić szyfrowanie transmisji, sposób odzyskiwania konta, historię wersji i możliwość pobrania danych bez dostępu do głównego komputera.
Warto oddzielić uprawnienia do kopii od zwykłych kont pracowników. Uprawnienia to zakres czynności, które dane konto może wykonać. Jeżeli każda osoba ma możliwość usunięcia kopii, przejęcie jednego konta może zagrozić całemu systemowi.
Dobrą praktyką jest również ochrona konta administracyjnego za pomocą uwierzytelniania wieloskładnikowego. Oznacza ono wymaganie dodatkowego potwierdzenia logowania, na przykład kodu z aplikacji, oprócz hasła. Nie zastępuje kopii, ale ogranicza ryzyko nieautoryzowanego dostępu.
Jak przełożyć zasadę 3-2-1 na działanie małej firmy
Wdrożenie powinno rozpocząć się od inwentaryzacji danych. Inwentaryzacja to uporządkowana lista komputerów, serwerów, programów i lokalizacji, w których przechowywane są informacje. Trzeba wskazać dane krytyczne, dane odtwarzalne z innych źródeł oraz pliki, których utrata zatrzymałaby pracę.
Następnie ustala się częstotliwość kopii. Dokumenty zmieniane codziennie wymagają innego planu niż archiwalne materiały, które prawie się nie zmieniają. Należy również ustalić, kto odpowiada za obserwowanie zadań i reakcję na błąd. Automatyzacja nie zwalnia z kontroli.
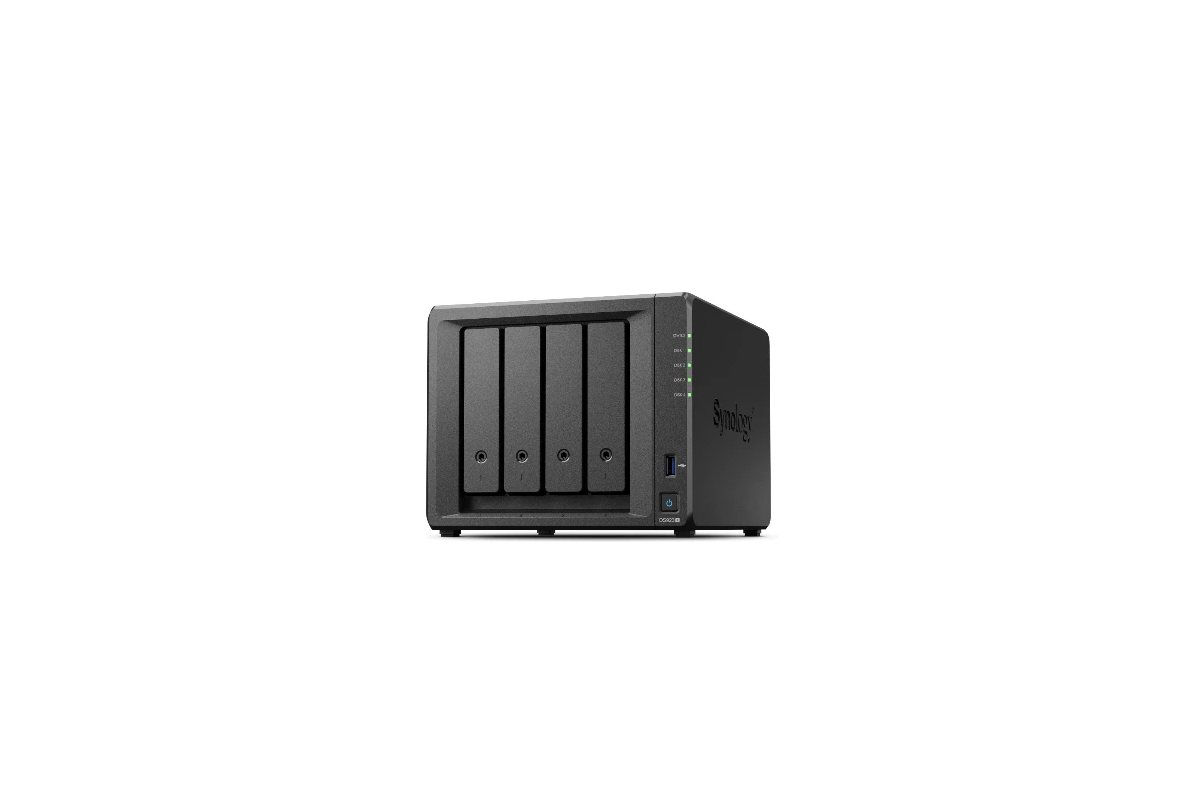
Przy większej liczbie urządzeń może być używany NAS, czyli sieciowe urządzenie do przechowywania plików dostępne dla komputerów w firmowej sieci. NAS może przechowywać lokalną kopię, ale nie powinien być jedynym miejscem danych. Sama macierz RAID, czyli układ kilku dysków zwiększający odporność na awarię pojedynczego dysku, nie jest kopią zapasową. RAID pomaga utrzymać dostępność, lecz nie chroni przed usunięciem pliku, szyfrowaniem ani kradzieżą całego urządzenia.
W środowisku z serwerem można uwzględnić obraz systemu. Obraz jest kompletnym zapisem stanu dysku lub całego komputera i pozwala odtworzyć system wraz z konfiguracją. Dla dokumentów potrzebne są jednak także kopie plikowe oraz historia wersji. Jedna technika zwykle nie zabezpiecza wszystkich potrzeb.
Sama kopia nie wystarcza bez testu odtwarzania
Najważniejszym sprawdzianem jest odtworzenie danych w kontrolowany sposób. Odtwarzanie, nazywane także restore, polega na przywróceniu plików lub całego środowiska z kopii do działającej lokalizacji. Test powinien obejmować zarówno pojedynczy dokument, jak i większy zakres danych.
Warto zapisać procedurę odzyskiwania. Powinna wskazywać, gdzie znajduje się kopia, kto ma dostęp, jak wybrać właściwą wersję i jak sprawdzić poprawność odtworzonych plików. Procedura powinna być zrozumiała również wtedy, gdy osoba, która zwykle zajmuje się komputerami, jest nieobecna.
Przy planowaniu można używać pojęć RPO i RTO. RPO, czyli możliwy do zaakceptowania zakres utraconych zmian, odpowiada na pytanie, jak świeża musi być kopia. RTO, czyli zakładany czas odtworzenia działania, opisuje, jak szybko firma musi wrócić do pracy. Są to parametry organizacyjne, a nie gwarancje wykonania usługi.
Jeżeli odtworzenie wymaga specjalistycznej wiedzy, można zlecić diagnozę i uporządkowanie rozwiązania. W przypadku wizyty serwisanta dojazd jest bezpłatny, natomiast praca jest zawsze płatna. Przy trybie door-to-door diagnoza laptopa wynosi 0 zł, a diagnostyka komputera stacjonarnego kosztuje 200 zł i jest zaliczana na poczet naprawy.
Co można sprawdzić samodzielnie przed zgłoszeniem problemu
Bezpieczna kontrola powinna zaczynać się od odczytu raportu zadania kopii. Należy sprawdzić datę ostatniego poprawnego wykonania, komunikaty o błędach, wolne miejsce oraz to, czy źródłowe foldery nadal istnieją. Sam fakt, że program uruchamia się automatycznie, nie oznacza poprawnego zapisania danych.
Można również wykonać próbne odtworzenie kilku nieistotnych plików do osobnego folderu. Nie należy nadpisywać bieżących danych podczas pierwszego testu. Po odtworzeniu warto otworzyć pliki w programach, które są używane na co dzień, ponieważ sam widok nazwy i rozmiaru nie potwierdza poprawności zawartości.
Warto spisać listę ważnych lokalizacji, właścicieli kont oraz urządzeń. Należy zachować informacje potrzebne do odtworzenia konfiguracji, ale nie przechowywać haseł w zwykłym pliku tekstowym. Hasła i klucze szyfrujące powinny być zabezpieczone w kontrolowany sposób.
Błędy popełniane przy samodzielnym tworzeniu kopii
Częstym błędem jest podłączanie jednego dysku USB raz na kilka tygodni i uznawanie go za pełny system ochrony. Taki nośnik może zawierać przestarzałe dane, a jego stan techniczny pozostaje nieznany. Innym problemem jest brak powiadomień o nieudanych zadaniach. Kopia może przestać działać po zmianie hasła, aktualizacji systemu albo zapełnieniu dysku.
Ryzykowne jest także przechowywanie kopii w tym samym folderze sieciowym co dane robocze. Jeżeli użytkownik usunie katalog albo złośliwe oprogramowanie uzyska dostęp do udziału sieciowego, obie wersje mogą zostać zmienione. Udział sieciowy to folder udostępniony innym urządzeniom przez sieć, dlatego wymaga osobnej kontroli dostępu.
Nie należy testować odzyskiwania na jedynej dostępnej kopii ani formatować nośnika tylko dlatego, że system zgłasza błąd. Nie wolno też instalować przypadkowych programów do naprawy dysku na urządzeniu, z którego trzeba odzyskać dane. Każda dodatkowa operacja może pogorszyć stan nośnika.
Jeżeli kopia zawiera dane poufne, nie powinno się przesyłać ich do przypadkowych usług ani udostępniać danych logowania osobom postronnym. W razie potrzeby możliwe jest uzgodnienie bezpłatnego NDA, czyli umowy o zachowaniu poufności, na życzenie.
Kiedy problem z dostępem do danych nie oznacza braku kopii
Nie każda niedostępność plików jest awarią systemu kopii. Przyczyną może być problem z uprawnieniami, uszkodzony profil użytkownika, awaria sieci, błędna konfiguracja serwera DNS albo brak miejsca na dysku. DNS, czyli system tłumaczący nazwy urządzeń i usług na adresy sieciowe, może powodować wrażenie, że dane zniknęły, choć urządzenie nadal działa.
Innym przypadkiem jest szyfrowanie plików przez złośliwe oprogramowanie. Wtedy bieżące dokumenty mogą być niedostępne, ale poprawna kopia pozostaje użyteczna, jeżeli była odłączona lub odpowiednio chroniona. Samo przywrócenie plików bez usunięcia przyczyny może doprowadzić do ponownego zaszyfrowania danych.
Problem może dotyczyć również uszkodzenia pojedynczego dysku, a nie całej strategii kopii. W takiej sytuacji najpierw trzeba ograniczyć zapisy na uszkodzonym urządzeniu i ustalić, czy dane są dostępne z innego źródła. Jeżeli potrzebna jest naprawa sprzętu, standardowy czas naprawy wynosi z reguły do 3 dni, a przyspieszanie i czyszczenie mogą zostać wykonane do 24 godzin.
Czy trzy kopie muszą znajdować się na trzech urządzeniach?
Nie. Zasada 3-2-1 wymaga trzech kopii danych, ale sposób ich przechowywania może być różny. Ważne jest, aby kopie nie zależały od tego samego urządzenia, zasilania, konta i lokalizacji. Dwa dyski w jednym komputerze nie dają takiej ochrony jak kopia lokalna oraz niezależna kopia poza głównym miejscem pracy.
Czy synchronizacja plików może zastąpić kopię zapasową?
Nie powinna być traktowana jako pełny zamiennik. Synchronizacja szybko odwzorowuje zmiany, w tym usunięcie lub uszkodzenie pliku. Może być wygodnym elementem pracy na kilku urządzeniach, ale potrzebna jest dodatkowa historia wersji i niezależna kopia przeznaczona do odtwarzania.
Co zrobić, gdy firma nie ma pewności, jakie dane należy kopiować?
Najpierw należy sporządzić listę procesów, bez których praca zostaje zatrzymana. Następnie trzeba przypisać im pliki, programy i urządzenia. Warto sprawdzić także dane ukryte w profilach użytkowników, bazach programów oraz na serwerach. Domyślnie nie powinno się przekazywać hasła klienta; zakres dostępu można ustalać osobno i ograniczać do niezbędnych czynności.
Czy zasada 3-2-1 rozwiązuje wszystkie problemy z ciągłością działania?
Nie. Zabezpiecza przede wszystkim możliwość odzyskania danych. Ciągłość działania wymaga także sprawnego sprzętu zastępczego, opisanej procedury, dostępu do kont, dokumentacji konfiguracji oraz wiedzy, kto podejmuje decyzje podczas awarii. Kopie są podstawą tego planu, lecz nie zastępują przygotowania organizacyjnego.
Podsumowanie: kopia powinna być sprawdzalnym procesem
Zasada 3-2-1 w małej firmie oznacza trzy kopie danych, dwa różne nośniki lub niezależne miejsca oraz jedną kopię poza główną lokalizacją. Skuteczne wdrożenie wymaga określenia zakresu danych, historii wersji, ochrony dostępu i regularnych testów odtwarzania. Dopiero sprawdzona procedura pozwala ocenić, czy firma rzeczywiście może wrócić do pracy po awarii.
Nie wiesz, od czego zacząć? Opisz objaw przez telefon
Zadzwoń, umów wizytę serwisanta — dotrze do Ciebie w ciągu godziny.