- Specjalizujemy się w naprawach laptopów, z jakimi nie poradziły sobie inne serwisy
- Naprawa laptopów po zalaniu
- Naprawa laptopów po upadku
- Specjalistyczne naprawy płyt głównych

Firewall i zabezpieczenie sieci firmowej
- Szczegóły
- Kategoria: RODO — strona techniczna
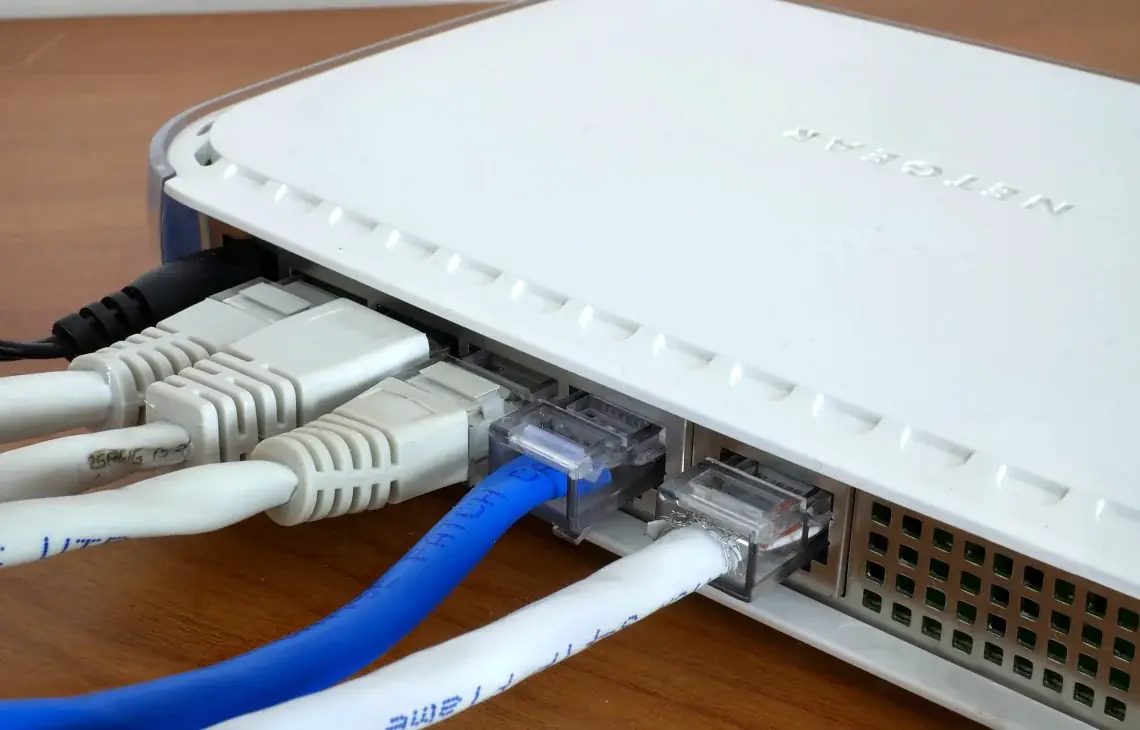
Na czym polega firewall i po co dzieli się sieć firmową
Firewall (zapora sieciowa) kontroluje ruch wchodzący i wychodzący z sieci firmowej, decydując na podstawie ustalonych reguł, które połączenia są dozwolone, a które blokowane. To pierwsza linia obrony między siecią wewnętrzną firmy a resztą internetu — bez niej każde urządzenie podłączone do sieci jest bezpośrednio wystawione na próby połączenia z zewnątrz, bez żadnego filtra pośredniczącego.
Segmentacja sieci to podział jednej, dużej sieci firmowej na mniejsze, odizolowane od siebie części — na przykład osobna sieć dla komputerów pracowników, osobna dla drukarek i urządzeń biurowych, osobna dla gości korzystających z Wi-Fi. Bez segmentacji wszystkie urządzenia w firmie, od komputera księgowej po kamerę monitoringu, znajdują się w jednej, wspólnej sieci — a przejęcie jednego, słabo zabezpieczonego urządzenia (jak niedroga kamera IP z fabrycznym hasłem) daje potencjalny dostęp do całej reszty.
Warianty problemów spotykanych w sieciach firmowych
Router domowej klasy jako jedyne zabezpieczenie
Małe firmy często korzystają z prostego routera przeznaczonego do użytku domowego, bez zaawansowanych funkcji firewalla i bez możliwości sensownej segmentacji sieci — wystarczające do podstawowego dostępu do internetu, ale niedostateczne jako jedyne zabezpieczenie sieci przetwarzającej dane osobowe klientów.
Jedna wspólna sieć dla wszystkich urządzeń
Komputery pracowników, drukarki, kamery, a czasem nawet sieć gościnna dla klientów odwiedzających biuro — wszystko w jednej, niepodzielonej sieci. Przejęcie najsłabszego ogniwa (zwykle najprostszego, najmniej zabezpieczonego urządzenia) otwiera dostęp do reszty.
Brak kontroli nad ruchem wychodzącym
Firewall skonfigurowany wyłącznie do blokowania ruchu przychodzącego, bez kontroli tego, co wychodzi z sieci firmowej, nie wykrywa sytuacji, w której zainfekowany komputer próbuje nawiązać połączenie z serwerem atakującego — co jest typowym zachowaniem złośliwego oprogramowania po infekcji.
Niezabezpieczona sieć gościnna
Wi-Fi dla klientów odwiedzających biuro, podłączone do tej samej sieci co komputery pracowników — wygodne dla gościa, ale ryzykowne dla firmy, bo urządzenie gościa, nawet niezłośliwie, staje się dodatkowym, niekontrolowanym punktem w sieci firmowej.
Co robimy przy konfiguracji firewalla i segmentacji
Konfiguracja zaczyna się od doboru firewalla odpowiedniego do skali firmy — dla kilku stanowisk wystarcza zwykle dobrze skonfigurowany router biznesowej klasy, dla większej firmy sensowne staje się dedykowane urządzenie z rozbudowanymi regułami i możliwością szczegółowego zarządzania ruchem.
Segmentacja sieci obejmuje podział na logiczne części odpowiadające różnym poziomom zaufania i funkcji — sieć dla stanowisk pracowniczych z dostępem do systemów firmowych, osobna sieć dla urządzeń biurowych (drukarki, skanery) niewymagających dostępu do reszty zasobów, oraz odizolowana sieć gościnna z dostępem wyłącznie do internetu, bez możliwości komunikacji z resztą infrastruktury firmy.
Reguły firewalla ustawiane są zgodnie z zasadą domyślnego blokowania — dozwolony jest tylko ruch wyraźnie potrzebny do pracy, wszystko inne jest odrzucane, zamiast odwrotnie (domyślnie wszystko dozwolone, poza wyraźnie zablokowanym).
Błędy przy samodzielnym zabezpieczaniu sieci
- Poleganie na fabrycznych ustawieniach routera. Domyślne hasło administratora, niezmienione od instalacji, jest jedną z najczęściej wykorzystywanych luk — publicznie znane fabryczne hasła do popularnych modeli routerów są łatwo dostępne dla każdego, kto chce ich poszukać.
- Brak segmentacji mimo rosnącej liczby urządzeń w sieci. Firma dokłada kolejne urządzenia (kamery, czujniki, drukarki sieciowe) do tej samej, niepodzielonej sieci co komputery z danymi klientów, zwiększając powierzchnię ryzyka bez świadomej decyzji.
- Otwieranie portów „na wszelki wypadek". Udostępnienie dodatkowego dostępu z zewnątrz do konkretnego serwisu, bez zamknięcia go po zakończeniu potrzeby, zostawia trwałą furtkę, o której z czasem nikt już nie pamięta.
- Sieć gościnna podłączona do tej samej infrastruktury co reszta firmy. Udogodnienie dla odwiedzających bez odpowiedniej izolacji staje się dodatkowym, niekontrolowanym punktem dostępu do sieci firmowej.
Dodatkowe pytania klientów
Czy mała firma z kilkoma komputerami też potrzebuje segmentacji sieci?
Skala rozwiązania zależy od liczby i rodzaju urządzeń w sieci — nawet niewielka firma korzysta z segmentacji, jeśli ma urządzenia o różnym poziomie zaufania (na przykład kamery monitoringu obok komputerów z danymi klientów).
Czy firewall wystarczy, żeby sieć firmowa była bezpieczna?
Nie w pojedynkę — to jeden z elementów szerszej ochrony, obok aktualnego oprogramowania, ochrony antywirusowej i odpowiednio zarządzanych uprawnień. Dobrze skonfigurowany firewall znacząco ogranicza ryzyko, ale nie eliminuje potrzeby pozostałych zabezpieczeń.
Jak często sprawdzać konfigurację firewalla?
Regularnie, zwłaszcza po każdej istotnej zmianie w infrastrukturze — nowym urządzeniu, nowym systemie wymagającym dostępu z zewnątrz, zmianie dostawcy internetu.
Czy sieć gościnna dla klientów jest bezpieczna, jeśli ma osobne hasło?
Osobne hasło samo w sobie nie wystarcza — kluczowa jest izolacja sieciowa, czyli brak możliwości komunikacji między siecią gościnną a resztą infrastruktury firmy, niezależnie od tego, że korzystają z osobnych danych logowania.
Kiedy to nie jest kwestia firewalla, tylko coś innego
Jeśli problemem jest już obecne złośliwe oprogramowanie na konkretnym stanowisku, a nie ogólna struktura sieci, tematem jest ochrona przed złośliwym oprogramowaniem. Jeśli chodzi o zabezpieczenie konkretnych laptopów pracujących poza siecią firmową, właściwym tematem jest praca zdalna i laptopy służbowe a RODO.
Warunki współpracy
Konfigurację firewalla i segmentacji sieci wycenia się indywidualnie, zależnie od skali infrastruktury i liczby urządzeń — cennika usług nie publikujemy. Dojazd do klienta na terenie Warszawy i okolicznych powiatów jest bezpłatny. Na wykonaną konfigurację obowiązuje gwarancja do 12 miesięcy. Firma nie jest płatnikiem VAT, więc wykonaną pracę dokumentuje fakturą bez VAT.
Przykład z praktyki
Typowe zgłoszenie: mała firma ma jeden router obsługujący jednocześnie komputery pracowników, kamery monitoringu i Wi-Fi dla klientów odwiedzających biuro — wszystko w jednej sieci, bez żadnego podziału. Podczas przeglądu okazuje się, że kamery monitoringu wciąż mają fabryczne hasło administratora, nigdy niezmienione od instalacji. Po segmentacji sieci na trzy odizolowane części i zmianie haseł do urządzeń biurowych, nawet potencjalne przejęcie słabo zabezpieczonej kamery nie daje już dostępu do komputerów z danymi klientów — segmentacja ogranicza skutki pojedynczej, nieuniknionej czasem słabości do jednego wydzielonego fragmentu sieci.
Firewall a praca zdalna
Firewall firmowy chroni sieć w biurze, ale nie obejmuje bezpośrednio laptopów pracujących poza nią — te wymagają własnej ochrony, o czym mowa w osobnym temacie dotyczącym pracy zdalnej. Punktem łączącym oba zagadnienia jest VPN, który tworzy zaszyfrowany tunel między laptopem pracującym zdalnie a siecią firmową, dzięki czemu ruch tego laptopa może przechodzić przez te same reguły firewalla, co ruch generowany wewnątrz biura — zamiast pozostawać całkowicie poza kontrolą.
Monitorowanie ruchu sieciowego
Sam firewall blokujący niedozwolone połączenia to jedna warstwa ochrony — druga to obserwacja tego, co faktycznie dzieje się w sieci na bieżąco. Nietypowy wzrost ruchu wychodzącego z jednego stanowiska, próby połączenia z nieznanymi adresami spoza kraju czy powtarzające się próby dostępu do zablokowanych portów bywają wczesnym sygnałem infekcji albo próby ataku, zanim dojdzie do poważniejszych skutków. W większych firmach sensowne staje się wdrożenie narzędzi monitorujących ruch sieciowy w czasie rzeczywistym, z alertami przy nietypowych wzorcach.
Firewall a urządzenia IoT w biurze
Coraz więcej biur korzysta z urządzeń podłączonych do internetu poza standardowymi komputerami — inteligentne oświetlenie, systemy klimatyzacji, ekspresy do kawy z połączeniem sieciowym. Każde z nich to potencjalny, często słabo zabezpieczony punkt wejścia do sieci, rzadko aktualizowany i rzadko traktowany jako element wymagający uwagi z punktu widzenia bezpieczeństwa. Segmentacja obejmująca też tę kategorię urządzeń, odizolowaną od sieci z danymi firmowymi, ogranicza ryzyko, jakie niesie ze sobą rosnąca liczba tego rodzaju sprzętu w typowym biurze.
Warto potraktować taki przegląd jako stały element utrzymania sieci, a nie jednorazową akcję — liczba podłączonych urządzeń w typowym biurze rośnie z czasem, często bez świadomej decyzji o tym, kto za nie odpowiada od strony bezpieczeństwa.
Podobnie jak przy pozostałych elementach ochrony sieci, kluczem jest regularność, nie jednorazowe wdrożenie.
Zaniedbany, choćby na krótko, element sieci szybko staje się najsłabszym ogniwem całości.
Nie wiesz, od czego zacząć? Opisz objaw przez telefon
Zadzwoń, umów wizytę serwisanta — dotrze do Ciebie w ciągu godziny.